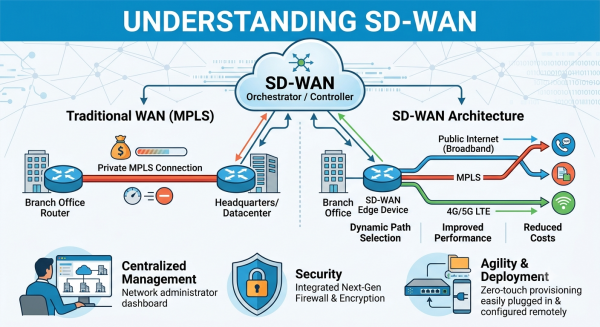
Las redes WAN tradicionales, construidas sobre circuitos MPLS dedicados y arquitecturas hub-and-spoke, fueron diseñadas en una era en la que el tráfico de datos fluía de forma predecible desde las sedes de los empleados hacia los centros de datos corporativos. Esa realidad ha desaparecido. La proliferación del cloud computing (AWS, Azure, Microsoft 365), el teletrabajo masivo y las aplicaciones SaaS han fragmentado el tráfico empresarial de formas que MPLS no puede gestionar de manera eficiente ni económica.
Software-Defined Wide Area Networking (SD-WAN) surge como respuesta arquitectónica a este cambio estructural. No se trata de una evolución incremental: es una redefinición del plano de control de la WAN. Este artículo proporciona una guía técnica completa sobre los conceptos fundamentales de SD-WAN, sus casos de uso reales, su contraste con tecnologías previas y su implementación práctica con equipos de fabricantes como Teltonika y Robustel.
1. Conceptos Fundamentales
1.1 ¿Qué es SD-WAN?
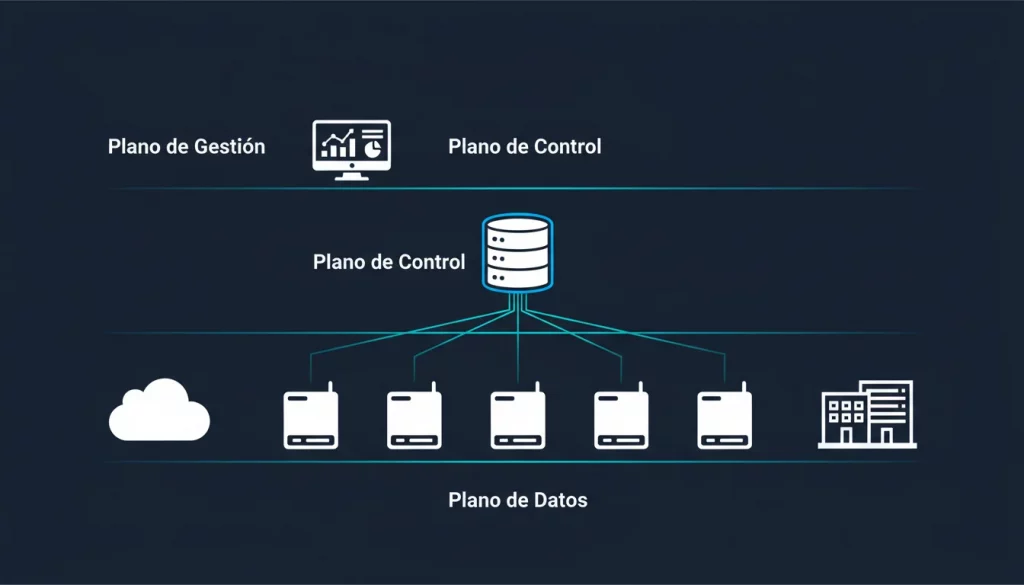
SD-WAN es una arquitectura de red de área extensa que desacopla el plano de control (decisiones de enrutamiento y políticas) del plano de datos (reenvío de paquetes), aplicando los principios de redes definidas por software (SDN) al dominio WAN.
Un sistema SD-WAN se compone de tres capas funcionales:
Plano de datos (Data Plane): Los dispositivos de borde (edge appliances) en cada ubicación reenvían tráfico según las políticas recibidas del controlador central. Encapsulan y desencapsulan tráfico en túneles overlay.
Plano de control (Control Plane): El orquestador/controlador centralizado distribuye tablas de enrutamiento, políticas de QoS, reglas de seguridad y métricas de rendimiento a todos los nodos de la red.
Plano de gestión (Management Plane): Interfaz unificada (GUI/API) desde la que los ingenieros definen topologías, políticas de aplicación, segmentación y alertas de rendimiento.
[FIGURA 1.1 — Diagrama de arquitectura SD-WAN: tres planos funcionales con orquestador central, controladores regionales y dispositivos de borde en sedes remotas y cloud]
1.2 Overlay y Underlay: la dualidad fundamental
Comprender la distinción entre red overlay y red underlay es requisito previo para cualquier implementación SD-WAN.
Concepto
Definición técnica
Ejemplo
Underlay
Infraestructura de transporte física o lógica subyacente. Proporciona conectividad IP básica entre nodos SD-WAN. SD-WAN es agnóstico al underlay.
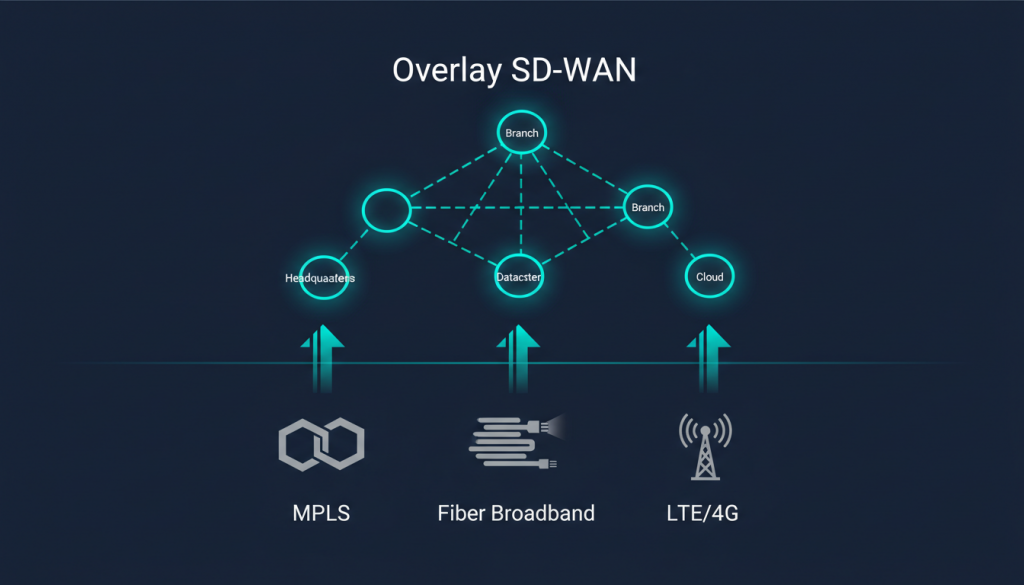
Red virtual construida sobre el underlay mediante encapsulación de túneles (IPsec, GRE, VXLAN). El plano de control SD-WAN opera exclusivamente sobre la red overlay.
Túneles IPsec entre CPEs SD-WAN sobre internet público
La clave arquitectónica es que SD-WAN puede agregar múltiples underlay heterogéneos (MPLS + broadband + LTE) en una única red overlay unificada, con failover automático y balanceo de carga entre ellos en función de métricas de calidad en tiempo real.
[FIGURA 1.2 — Diagrama Overlay/Underlay: múltiples tipos de transporte convergiendo en un único fabric overlay SD-WAN gestionado centralmente]
1.3 Orquestación Centralizada y Gestión de Políticas
El orquestador SD-WAN centraliza tres funciones críticas que en redes tradicionales requieren configuración manual distribuida en cada dispositivo:
Distribución de políticas de aplicación: El motor de reconocimiento de aplicaciones (DPI) en el edge clasifica el tráfico (p. ej., Salesforce, Teams, tráfico backup) y aplica políticas de enrutamiento diferenciadas: latencia mínima para VoIP, mayor ancho de banda para transferencias de datos masivas.
Gestión de QoS extremo a extremo: Las métricas de rendimiento por túnel (latencia, jitter, pérdida de paquetes) se monitorizan continuamente. El orquestador redirige automáticamente los flujos críticos cuando una métrica supera el umbral definido.
Segmentación y micro-segmentación: Políticas de seguridad por segmento de red (usuarios corporativos, IoT, invitados) aplicadas de forma coherente en todos los emplazamientos sin intervención manual por sitio.
2. Casos de Uso: Aplicaciones Reales
2.1 Conectividad de Oficinas Remotas y Sucursales
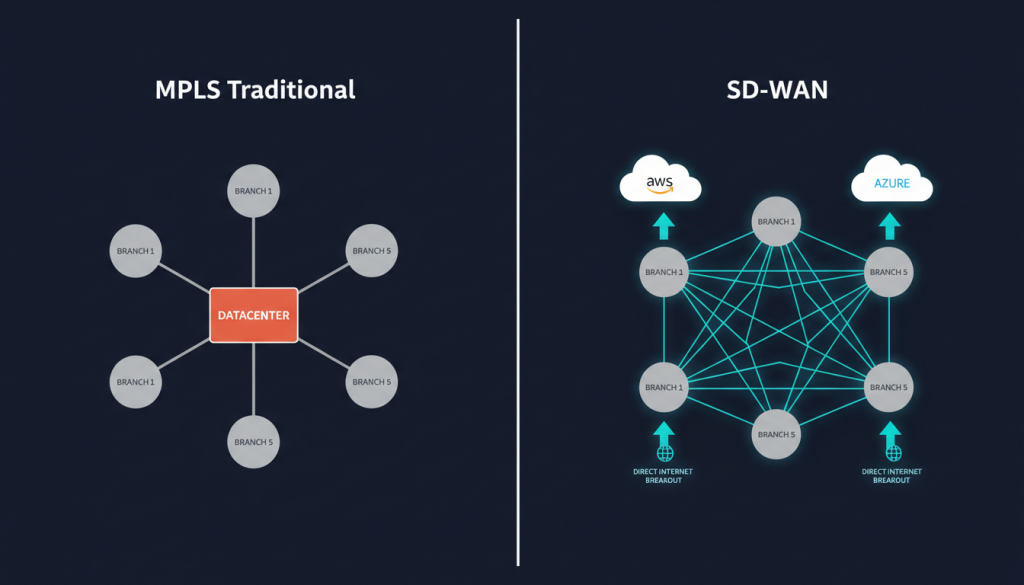
Problema: Una empresa retail con 200 sucursales utiliza circuitos MPLS dedicados en cada tienda. Cada apertura requiere 4-8 semanas de provisión del circuito. El coste mensual por sede (300–800 €/mes) hace el modelo inescalable. Los cambios de política de enrutamiento requieren intervención manual en cada CPE.
Solución SD-WAN: Cada sucursal instala un edge device SD-WAN conectado vía broadband FTTH + LTE de respaldo. El orquestador central aplica las políticas corporativas automáticamente en el momento en que el dispositivo se registra (Zero-Touch Provisioning). El tiempo de activación pasa de semanas a horas. El coste de conectividad se reduce entre un 40–60% al sustituir MPLS por broadband con overlay cifrado.
Métricas de rendimiento:
Latencia aplicaciones críticas: reducción media de 15–30 ms al eliminar hairpinning hacia el datacenter central
Disponibilidad WAN: 99,99% mediante failover automático LTE en <50 ms
Tiempo de despliegue: de 6 semanas (MPLS) a <4 horas (ZTP SD-WAN)
[FIGURA 2.1 — Topología hub-and-spoke tradicional vs. topología SD-WAN full-mesh con acceso directo a internet y cloud desde cada sucursal]
2.2 Optimización de Acceso a Cloud y SaaS
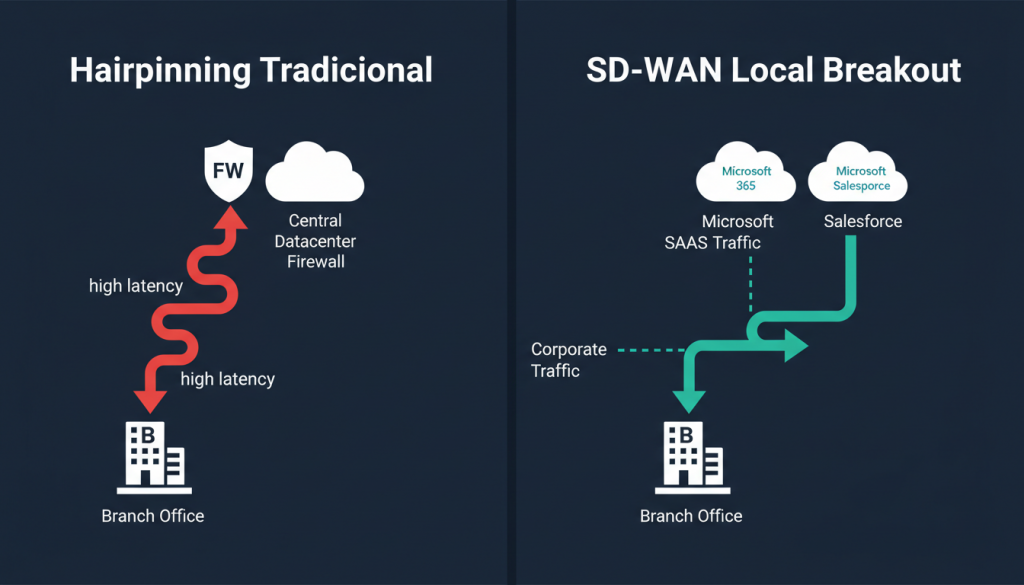
Problema: Una organización con arquitectura WAN tradicional enruta todo el tráfico de empleados —incluido el tráfico hacia Microsoft 365 y Salesforce— a través del datacenter central antes de salir a internet. Este modelo introduce latencias adicionales de 40–120 ms y crea un cuello de botella en los firewalls perimetrales corporativos, degradando la experiencia de usuario en aplicaciones SaaS.
Solución SD-WAN: El motor de reconocimiento de aplicaciones en el edge SD-WAN identifica tráfico certificado hacia servicios SaaS conocidos (mediante bases de datos de prefijos IP actualizadas dinámicamente o integración con APIs de proveedores cloud). Este tráfico se redirige directamente a internet desde la sede local (local internet breakout), mientras el tráfico corporativo sensible continúa tuneladoa hacia el datacenter. Las plataformas SD-WAN enterprise integran además Cloud On-Ramp, que selecciona dinámicamente el punto de presencia (PoP) cloud de menor latencia para cada sede.
Métricas de rendimiento:
Reducción de latencia hacia Microsoft 365: 35–70 ms en sedes con breakout local vs. enrutamiento centralizado
Reducción de jitter en videoconferencias: de 15–25 ms a <5 ms con políticas QoS SD-WAN activas
Reducción de carga en firewall perimetral central: 40–65% al externalizar tráfico SaaS
[FIGURA 2.2 — Flujo de tráfico: comparativa de enrutamiento centralizado (hairpinning) vs. local internet breakout con Cloud On-Ramp SD-WAN]
2.3 Acceso Remoto Seguro y Workforce Distribuida
Problema: Las soluciones VPN de acceso remoto tradicionales (SSL-VPN, IPsec cliente-a-sitio) crean un único punto de concentración en el datacenter, generan latencias elevadas para usuarios geográficamente distantes y carecen de visibilidad sobre la calidad del enlace del usuario. La proliferación del teletrabajo ha saturado estos concentradores VPN en muchas organizaciones.
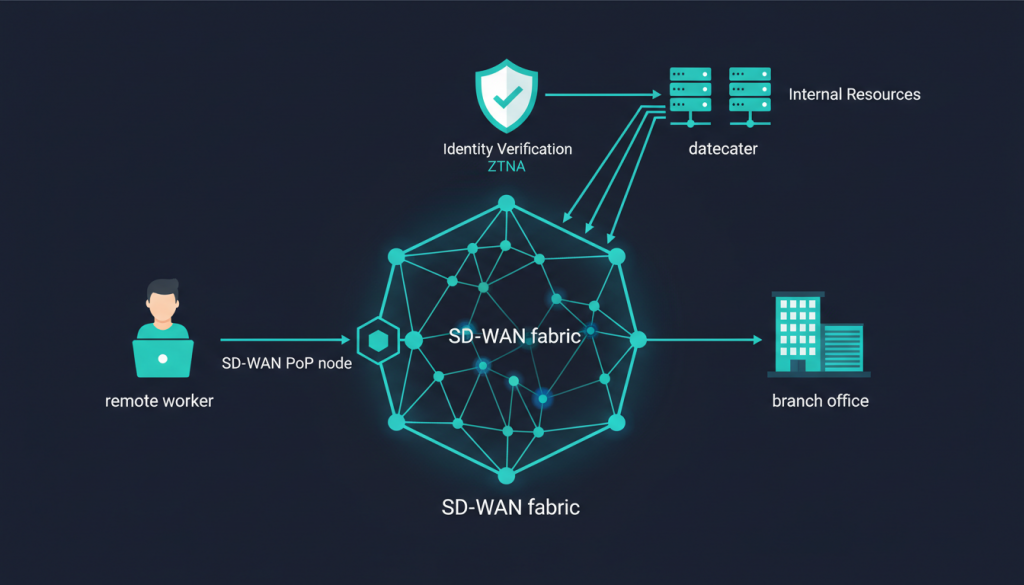
Solución SD-WAN: Las arquitecturas SD-WAN modernas integran ZTNA (Zero Trust Network Access) como extensión del fabric SD-WAN hacia usuarios remotos. El cliente software en el endpoint establece una sesión hacia el PoP SD-WAN más cercano, que aplica las mismas políticas de segmentación y QoS que rigen en las sedes físicas. La autenticación es continua y basada en identidad, no en perímetro de red.
[FIGURA 2.3 — Arquitectura ZTNA integrada en fabric SD-WAN: usuarios remotos conectando al PoP más cercano con políticas de acceso por identidad y contexto]
3. Análisis Comparativo: SD-WAN vs. MPLS vs. VPN
Criterio
MPLS tradicional
VPN sobre Internet
SD-WAN
Coste mensual (por sede)
300–1.500 €/mes
10–80 €/mes
20–150 €/mes (broadband + edge device amortizado)
Tiempo de aprovisionamiento
4–12 semanas
1–3 días
<4 horas (ZTP)
SLA de latencia
Garantizado (contrato)
Best-effort, sin garantías
Gestionado dinámicamente por políticas; sin SLA de transporte pero con conmutación automática
Resiliencia de enlace
Baja (single-carrier)
Baja (dependiente del ISP)
Alta: failover automático multi-link <50 ms
Visibilidad de aplicación
Ninguna nativa
Ninguna nativa
Total: DPI con identificación de 3.000+ aplicaciones
Alta: políticas centralizadas aplicadas automáticamente a nuevos nodos
Gestión centralizada
No (configuración CLI por dispositivo)
Limitada
Total: single pane of glass para toda la WAN
Conclusión comparativa: MPLS sigue siendo relevante en escenarios donde los SLA de latencia contractuales son críticos y el tráfico es predominantemente datacenter-a-datacenter. Sin embargo, para la mayoría de las arquitecturas enterprise modernas con tráfico cloud-first, SD-WAN sobre transporte broadband/LTE ofrece una combinación superior de coste, agilidad y visibilidad que MPLS no puede igualar.
4. Integración de Routers Teltonika y Robustel en Soluciones SD-WAN
Los fabricantes de routers industriales Teltonika Networks y Robustel ofrecen hardware de borde con capacidades de integración en frameworks SD-WAN tanto propietarios como de terceros. Su posicionamiento en entornos industriales, IoT y despliegues con conectividad celular los hace especialmente relevantes en verticales como retail, utilities, transporte y smart cities.
4.1 Routers Teltonika en Arquitecturas SD-WAN
La gama de routers Teltonika (series RUT, TRB, RUTX) ejecuta el sistema operativo RutOS, basado en OpenWRT, lo que proporciona una base flexible para la integración de agentes SD-WAN de terceros.
Zero-Touch Provisioning (ZTP) con Teltonika RMS
Teltonika Remote Management System (RMS) actúa como plano de gestión propietario con capacidades ZTP:
El dispositivo, al energizarse por primera vez, establece contacto con los servidores RMS utilizando un certificado de fábrica preinstalado.
RMS descarga automáticamente el perfil de configuración asociado al número de serie del dispositivo, incluyendo credenciales VPN, configuración de interfaces WAN, políticas de failover y parámetros de QoS.
El proceso no requiere intervención técnica en sitio: el personal no cualificado únicamente conecta el dispositivo a la alimentación y a los enlaces WAN disponibles.
Integración con SD-WAN de terceros
Para integraciones con plataformas SD-WAN enterprise (p. ej., Fortinet SD-WAN, OpenVPN Access Server, Zscaler), los routers Teltonika soportan:
IPsec IKEv2 con autenticación por certificado X.509 hacia concentradores SD-WAN.
OpenVPN como protocolo de túnel overlay alternativo.
BGP/OSPF para distribución dinámica de rutas entre el edge Teltonika y el fabric SD-WAN.
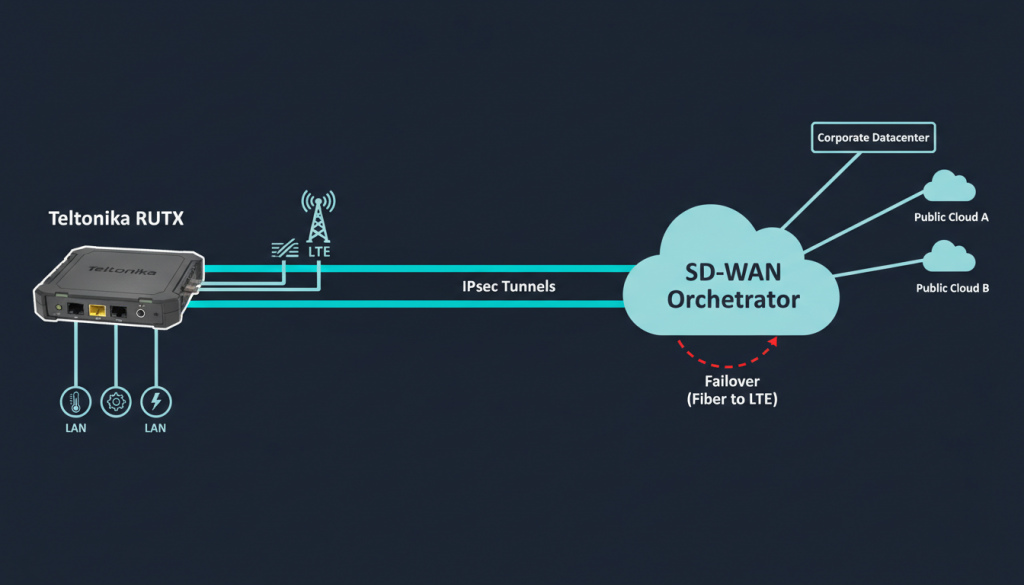
Dual-SIM + WAN failover: lógica de conmutación basada en latencia, pérdida de paquetes y disponibilidad de enlace, configurable vía RMS o API REST.
API REST RMS para integración con orquestadores SD-WAN externos, permitiendo gestión del ciclo de vida del dispositivo desde plataformas de terceros.
[FIGURA 4.1 — Diagrama de integración: router Teltonika RUTX como edge device SD-WAN con túneles IPsec hacia orquestador central y failover LTE automático]
4.2 Routers Robustel en Arquitecturas SD-WAN
Los routers Robustel (series R, EG) ejecutan RobustOS, un sistema operativo modular que permite instalar aplicaciones adicionales mediante el framework RCMS (Robustel Cloud Management System), equivalente funcional al RMS de Teltonika pero con énfasis en edge computing industrial.
Zero-Touch Provisioning con RobustLink
RobustLink es la plataforma cloud de gestión de Robustel que implementa el flujo ZTP de la siguiente forma:
Los dispositivos Robustel incluyen un certificado de dispositivo único en fábrica vinculado al número de serie.
Al iniciar, el dispositivo resuelve el FQDN del servidor RobustLink y establece una sesión HTTPS/MQTT segura.
RobustLink descarga el template de configuración predefinido para ese dispositivo o grupo de dispositivos, incluyendo APN de la SIM, configuración de túneles, VLANs y políticas de routing.
Las actualizaciones de configuración y firmware se distribuyen de forma masiva («bulk push») desde la consola central sin acceso físico a los dispositivos.
Integración con SD-WAN de terceros
Los dispositivos Robustel soportan las siguientes capacidades de integración en frameworks SD-WAN:
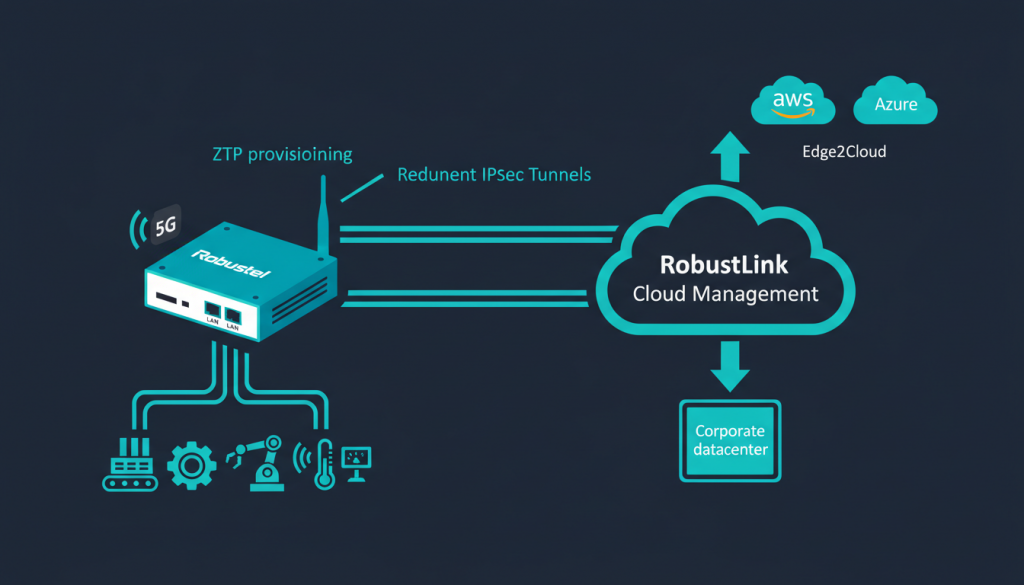
IPsec/GRE sobre LTE/5G: Túneles overlay hacia hubs SD-WAN con soporte de múltiples instancias simultáneas.
Edge2Cloud App: Aplicación modular instalable sobre RobustOS que implementa lógica de enrutamiento inteligente hacia plataformas cloud (AWS VPC, Azure VNet), con selección dinámica de ruta basada en métricas de calidad.
SDK RobustOS: Permite a integradores desarrollar o portar agentes SD-WAN propietarios (p. ej., agente VeloCloud Edge en hardware Robustel), aprovechando las capacidades celular multi-SIM del hardware.
Soporte de protocolos de enrutamiento dinámico: BGP y OSPF para intercambio de rutas con el plano de control SD-WAN.
API REST y NETCONF/YANG: Para integración con orquestadores SD-WAN basados en estándares (p. ej., NSO de Cisco).
[FIGURA 4.2 — Diagrama de integración: router Robustel como edge node SD-WAN industrial con conectividad 5G, túneles redundantes y gestión vía RobustLink]
4.3 Tabla comparativa de capacidades ZTP y SD-WAN
Capacidad
Teltonika (RutOS + RMS)
Robustel (RobustOS + RobustLink)
ZTP nativo
✅ Vía RMS con certificado de fábrica
✅ Vía RobustLink con certificado de fábrica
Gestión centralizada
✅ RMS (cloud o on-premise)
✅ RobustLink (cloud)
API REST para integración
✅ RMS API + RutOS API
✅ RobustLink API + RobustOS API
IPsec IKEv2
✅
✅
OpenVPN
✅
✅
BGP/OSPF dinámico
✅
✅
Failover multi-WAN (LTE+FTTH)
✅ Lógica avanzada en RutOS
✅ Lógica avanzada en RobustOS
Edge computing / apps modulares
⚠️ Limitado (contenedores en gama RUTX)
✅ Framework Edge2Cloud nativo
Soporte 5G
✅ Gama RUTX50
✅ Gama R5020
Certificaciones industriales
EN 50155, IEC 61850 (gama industrial)
EN 50155, IEC 61850, DNV GL (maritimo)
Conclusión
SD-WAN representa el cambio arquitectónico más significativo en redes WAN enterprise desde la introducción de MPLS. La separación de planos de control y datos, la orquestación centralizada de políticas y la capacidad de agregar transportes heterogéneos en un único fabric inteligente resuelven los problemas estructurales de coste, agilidad y visibilidad que las arquitecturas tradicionales no pueden abordar.
La elección del hardware de borde es tan crítica como la selección de la plataforma de orquestación. Los routers industriales de Teltonika y Robustel ofrecen capacidades ZTP maduras, soporte robusto de protocolos de túnel y APIs de integración que los hacen viables como edge devices en implementaciones SD-WAN, especialmente en verticales donde la conectividad celular y la robustez industrial son requisitos primarios.
La hoja de ruta correcta para cada organización dependerá de la escala de la red, los requisitos de disponibilidad, la presencia cloud y el modelo de operación (gestionado internamente vs. SD-WAN-as-a-Service). Una evaluación técnica rigurosa, incluyendo pruebas de concepto en entornos representativos, es el paso previo imprescindible antes de comprometer el despliegue a escala.
Recursos adicionales
MEF 70.1 – SD-WAN Service Attributes and Services Standard
IETF RFC 8453 – Framework for Abstraction and Control of TE Networks (ACTN)
Este artículo ha sido generado mediante IA a partir de las fuentes anteriores.
Artículos relacionados
Reduciendo los costos ocultos de la encriptación: cómo la encriptación de cambio… Tecnología Este artículo explora cómo la innovadora tecnología de encriptación de Pantherun reduce los costos ocultos asociados a la encriptación de datos, especialmente en empresas SaaS, al mantener el formato y tamaño de los paquetes de datos sin comprometer la seguridad.
eSIM mucho más que una SIM virtual: de SPG.22 a SPG.32 Tecnología En esta artículo exploramos la complejidad de las soluciones eSIM en dispositivos IoT, comparando los estándares SPG.22 y SPG.32 y cómo Teltonika y Robustel a través de sus plataformas cloud RMS y RCMS contribuyen a suavizar el salto funcional entre ambos estándares.