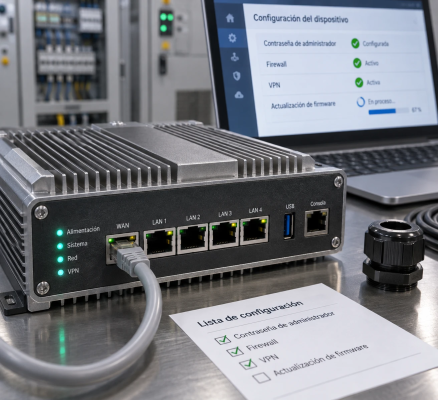
Un router industrial que llega a una subestación con la contraseña de fábrica ya está comprometido, aunque nadie lo haya atacado todavía. Corregirlo en campo, a 80 km y con el armario cerrado por un protocolo de acceso, cuesta mucho más que hacerlo en el taller. Antes de instalarlo conviene cambiar las credenciales, actualizar el firmware, cerrar servicios y puertos, restringir la administración, configurar el firewall, usar VPN con cifrado robusto, segmentar la red, activar registros y alertas, y guardar una copia documentada de la configuración.
Esta lista funciona como protocolo de pre-instalación: cada ajuste indica qué hacer, por qué importa y cómo comprobarlo.
Puntos clave
Configure y verifique todo en banco, nunca en campo.
Las credenciales de fábrica son el fallo más barato de evitar.
Ningún puerto de administración debe quedar abierto en la WAN.
La VPN sustituye al acceso remoto abierto, siempre.
Sin registros ni copia de configuración, no hay recuperación rápida.
Ocultar el SSID no es una medida industrial.
Por qué un router industrial no se asegura como uno doméstico
Un router doméstico protege una conexión y unos cuantos dispositivos personales. Un router industrial conecta PLC, contadores, cámaras o analizadores que controlan procesos físicos, y una intrusión puede parar una planta o un bombeo. Además, estos equipos permanecen instalados entre 10 y 15 años, y rara vez se visitan.
Por eso los consejos de consumo se quedan cortos. Ocultar el SSID, cambiar la clave wifi cada seis meses o confiar en que la red está «aislada» no frenan a nadie con herramientas básicas. En entorno industrial importan la gestión del acceso, la segmentación y la trazabilidad.
El riesgo real: DNS, credenciales y exposición a internet
Los ataques a routers rara vez son sofisticados. En 2026, el NCSC británico describió cómo el grupo APT28 explotó routers TP-Link WR841N mediante la vulnerabilidad CVE-2023-50224: obtenía las credenciales con una petición HTTP manipulada y después cambiaba los servidores DNS del equipo para redirigir el tráfico. Dos fallos básicos lo hicieron posible: firmware sin parchear y panel de administración alcanzable.
Qué marca la norma IEC 62443
La serie IEC 62443 es el marco internacional de ciberseguridad para sistemas de automatización y control industrial. Para un router, sus requisitos se traducen en configuración segura del dispositivo, control de acceso, segmentación de red y monitorización continua. No sustituye a esta lista, pero cada uno de los diez ajustes siguientes encaja en esos cuatro bloques.
La IEC 62443 estructura la protección de entornos OT en torno a la evaluación de riesgos, el control de acceso y la planificación de respuesta a incidentes.
1. Credenciales por defecto: cambie usuario y contraseña antes de conectar nada
Es el ajuste que más pesa y el que menos cuesta. Las contraseñas de fábrica figuran en manuales públicos, y en modelos antiguos eran idénticas para miles de equipos. Pensar que el router irá en una red «aislada» no justifica dejarlas: basta un técnico externo con un portátil, o un fallo de segmentación futuro, para que dejen de ser inocuas.
Qué hacer. Cambie la contraseña del usuario administrador por una de al menos 16 caracteres, única para cada equipo, y guárdela en un gestor de contraseñas corporativo. Si el firmware permite renombrar la cuenta admin, hágalo. Cree además cuentas nominales con permisos distintos: una de solo lectura para el personal de mantenimiento y otra de administración para el equipo de redes.
Por qué importa. Con una contraseña común a toda la flota, comprometer un router significa comprometerlos todos. Una contraseña única por equipo limita el daño a un solo nodo.
Cómo verificarlo. Cierre sesión, intente entrar con las credenciales de fábrica y confirme que falla. Compruebe también que el bloqueo tras varios intentos fallidos está activo y que el nuevo acceso queda registrado en el log.
2. Actualización de firmware: parchee en banco y compruebe la versión
Un firmware antiguo conserva vulnerabilidades ya publicadas y explotables con herramientas públicas. Instalar el equipo «tal como viene» significa desplegar fallos conocidos durante años. La actualización en banco es sencilla; en campo exige ventana de mantenimiento, desplazamiento y riesgo de dejar la instalación sin comunicación.
Qué hacer. Descargue el firmware solo del sitio del fabricante, verifique su suma de comprobación (hash) si la publica y cárguelo con el equipo conectado a una alimentación estable. Después de actualizar, reinicie y confirme la versión. Si el router tiene dos particiones de firmware, deje la anterior como reserva para volver atrás.
Por qué importa. Los fabricantes corrigen fallos de seguridad en cada versión, y un equipo sin soporte debe sustituirse. Antes de comprar, pregunte cuánto tiempo seguirá publicando actualizaciones el fabricante para ese modelo.
Cómo verificarlo. Anote la versión instalada en la ficha del equipo y compárela con la última publicada. Si usa una plataforma de gestión centralizada, programe la revisión de versiones cada trimestre. Evite activar las actualizaciones automáticas en equipos críticos sin haber probado antes la versión en un router de pruebas.
3. Servicios y puertos innecesarios: deje activo solo lo que usa
Cada servicio activo es una superficie de ataque. Telnet (puerto 23) y FTP (puerto 21) envían credenciales sin cifrar, y UPnP permite que dispositivos de la red abran puertos sin que nadie lo apruebe. Un router industrial suele traer más servicios habilitados de los que su aplicación necesita.
Qué hacer. Desactive Telnet, FTP, UPnP y cualquier servidor web o SNMP que no vaya a usar. Si utiliza SNMP, elija la versión 3 con autenticación y cifrado, y cambie las cadenas de comunidad por defecto. En un router celular, deshabilite además las interfaces que no vaya a conectar, como un puerto serie o una wifi sin función.
Por qué importa. Lo que no está activo no puede explotarse ni necesita parches. La regla práctica es partir de todo cerrado y abrir solo lo documentado.
Cómo verificarlo. Desde otro equipo, haga un escaneo de puertos con Nmap contra la IP del router, siempre sobre equipos propios y en banco. Por ejemplo, un escaneo de los 1000 puertos más habituales por la interfaz WAN debería devolver todo filtrado o cerrado. Guarde el resultado como evidencia en la ficha de pre-instalación.
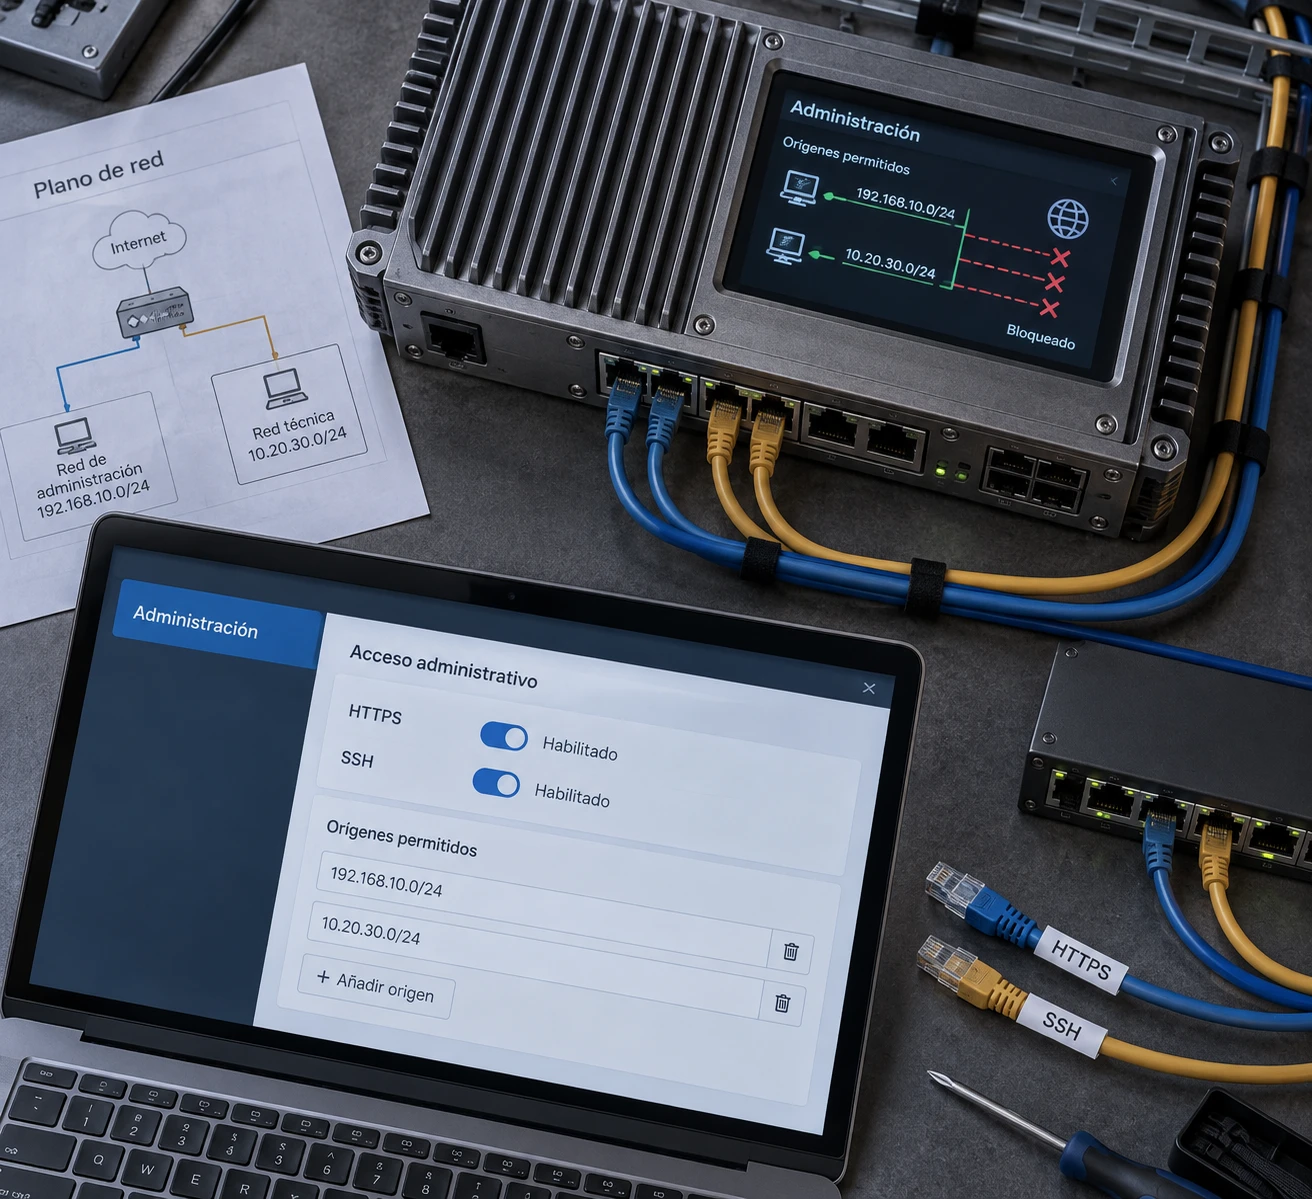
4. Acceso de administración: solo HTTPS y SSH, y desde orígenes concretos
La administración remota por WAN abierta es una de las puertas más usadas. Dejarla accesible desde cualquier IP pública, aunque esté protegida con contraseña, expone el panel a escaneos masivos y a ataques de fuerza bruta las 24 horas.
Qué hacer. Use únicamente HTTPS y SSH, con certificado propio o de la empresa en lugar del autofirmado de fábrica cuando sea posible. Desactive HTTP y Telnet. Cambie los puertos por defecto si su política lo contempla (sirve para reducir ruido en los logs, no como medida de seguridad principal). Limite la administración a la interfaz LAN o a la VPN, y, si necesita algún acceso desde fuera, restrinja el origen a una lista de IP permitidas.
Por qué importa. El panel de administración es el objetivo directo: quien entra puede cambiar el DNS, abrir puertos o borrar los registros.
Cómo verificarlo. Intente abrir el panel desde una conexión externa sin VPN: debe rechazarse. Confirme también que el acceso por HTTP redirige a HTTPS o queda cerrado, y que SSH admite clave pública además de contraseña, o en lugar de ella.
5. Firewall y reglas de filtrado: política de denegación por defecto
Un firewall con reglas permisivas «para que todo funcione» no protege. En un entorno industrial, el tráfico legítimo es conocido y limitado: un SCADA que consulta a unos cuantos equipos por Modbus TCP, o un servidor que recoge lecturas de contadores. Todo lo demás sobra.
Qué hacer. Fije la política de entrada de la WAN en denegar todo y cree reglas explícitas para cada flujo necesario, indicando origen, destino, protocolo y puerto. Haga lo mismo entre zonas internas. Desactive el reenvío de puertos salvo que esté documentado y limite cada regla a una IP de origen concreta. Registre el tráfico descartado en las reglas más sensibles.
Por qué importa. Un firewall bien definido convierte cualquier intento no previsto en un evento visible, y reduce lo que un atacante puede alcanzar si logra entrar por un punto.
Cómo verificarlo. Revise la lista de reglas de arriba abajo, porque el orden importa, y elimine las que no tengan un responsable. Pruebe un flujo no autorizado desde la WAN y confirme que el contador de paquetes descartados aumenta. Guarde la tabla de reglas junto con la documentación del proyecto.
6. VPN y cifrado robusto: IPsec u OpenVPN en lugar de puertos abiertos
Si necesita llegar a un equipo remoto, la VPN es la respuesta. Abrir un puerto de un PLC o de una cámara a internet equivale a publicarlo. Un túnel cifrado, en cambio, hace que el router solo acepte tráfico de pares autenticados.
Qué hacer. Configure IPsec (IKEv2) u OpenVPN según lo que soporte su centro de control. Use AES-256 o, como mínimo, AES-128 con SHA-256, grupos Diffie-Hellman modernos y autenticación por certificados o claves precompartidas largas y únicas por túnel. Desactive algoritmos antiguos como DES, 3DES y MD5. Active la detección de pares caídos para que el túnel se restablezca solo.
Por qué importa. La VPN protege la confidencialidad y también autentica a ambos extremos. Elegir parámetros débiles por compatibilidad con un equipo antiguo deja el túnel expuesto en la práctica.
Cómo verificarlo. Levante el túnel, compruebe en el log los algoritmos negociados y haga un ping a un equipo detrás del otro extremo. Después corte la conexión de uno de los lados y verifique que el túnel se recupera sin intervención.
7. Segmentación de red y VLAN: separe OT, cámaras y administración
Una red plana convierte cualquier equipo comprometido en una vía hacia todos los demás. Si una cámara IP con firmware antiguo comparte segmento con el PLC de una depuradora, el atacante solo tiene que dar un salto.
Qué hacer.Cree VLAN por función: control (PLC y SCADA), videovigilancia, gestión de equipos y, si procede, acceso de terceros. Asigne a cada una su propio rango de direcciones y permita entre ellas solo los flujos documentados mediante reglas del firewall. Por ejemplo, la VLAN de cámaras puede enviar vídeo al servidor de grabación, pero no iniciar conexiones hacia la VLAN de control.
Por qué importa. Segmentar limita el alcance de un incidente y facilita aplicar la IEC 62443, que habla de zonas y conductos entre ellas.
Segmento
Función típica
Tráfico permitido hacia fuera
VLAN control
PLC, RTU, SCADA
Solo hacia el centro de control por VPN
VLAN vídeo
Cámaras IP
Solo hacia el servidor de grabación
VLAN gestión
Administración del router y switches
Solo desde la VPN de mantenimiento
VLAN terceros
Técnicos externos
Internet limitado, sin acceso a control
Cómo verificarlo. Conecte un portátil a cada VLAN y compruebe con ping y con un escaneo que solo alcanza lo previsto.
8. Registros, monitorización y alertas: que el router avise antes de que lo haga el cliente
Un router que no deja rastro impide saber qué ocurrió. Los intentos de acceso fallidos, los cambios de configuración y las caídas del túnel son las primeras señales de un problema, y solo sirven si alguien las ve.
Qué hacer. Active el registro de eventos de sistema, autenticación y firewall. Configure el reloj con NTP para que las marcas de tiempo coincidan con las de otros equipos, porque sin hora fiable no se pueden correlacionar incidentes. Envíe los logs a un servidor syslog externo, ya que en el propio router se pierden al reiniciar o al ser manipulados. Defina alertas por correo o SNMP trap para intentos fallidos repetidos, cambios de configuración y pérdida de conectividad.
Por qué importa. La trazabilidad permite reconstruir un incidente y demostrar qué se hizo, algo que también piden los marcos de cumplimiento.
Para flotas de routers distribuidos, una plataforma de gestión remota evita ir equipo por equipo. Davantel ofrece créditos y management packs para RMS, la plataforma cloud de Teltonika, desde 1 € al mes, con monitorización y administración centralizadas.
Cómo verificarlo. Provoque un acceso fallido a propósito y compruebe que aparece en el log local, en el servidor syslog y que genera la alerta prevista.
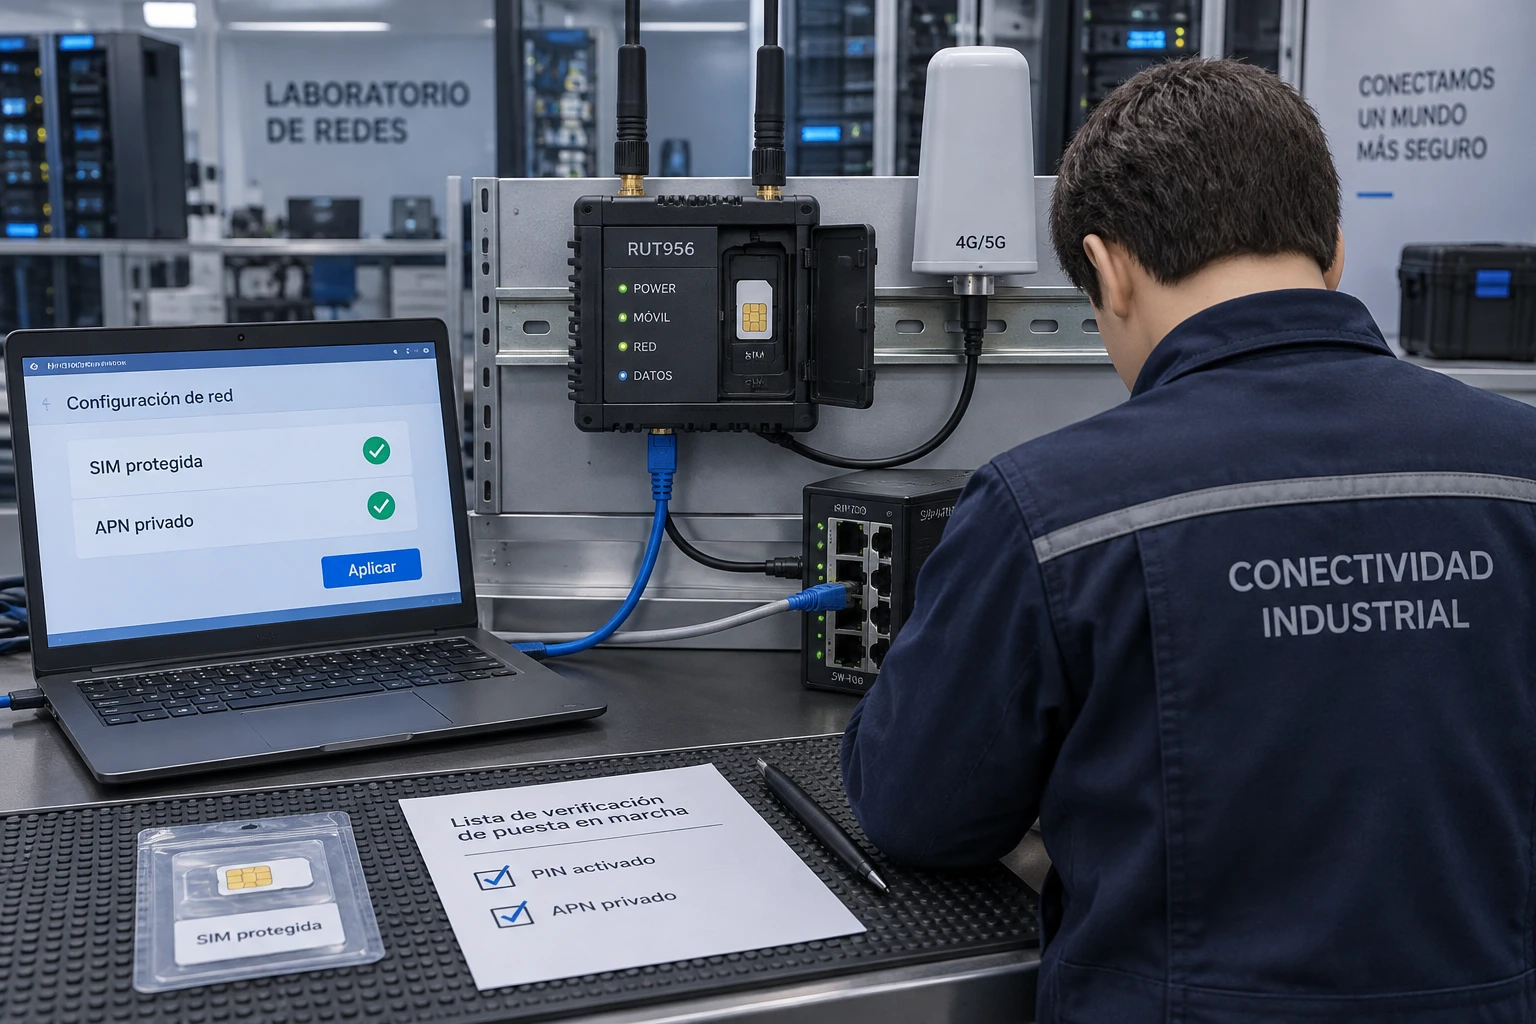
9. Seguridad de la SIM y APN privado en routers celulares 4G/5G
Un router celular añade una vía de entrada que muchos olvidan: la propia SIM. Con una SIM de datos pública, el equipo recibe una IP accesible desde internet, y cualquiera puede intentar conectarse a ella.
Qué hacer. Active el PIN de la SIM y cámbielo del valor por defecto. Si el operador lo ofrece, use un APN privado, que mantiene el tráfico dentro de una red cerrada hasta su centro de control en lugar de salir a internet. Si no dispone de APN privado, pida una SIM con IP privada o aplique la política de firewall de denegación total en la interfaz móvil. Limite el consumo de datos y active alertas por uso anómalo, que pueden delatar tráfico no previsto.
Por qué importa. Una SIM sustraída o clonada, insertada en otro equipo, podría dar acceso a la red de gestión si no hay restricciones. Bloquear la SIM al IMEI del router, cuando el operador lo permite, cierra esa puerta.
Para flotas de IoT, Davantel ofrece tarjetas SIM prepago multioperador y sin cuotas mensuales, desde 10 €.
Cómo verificarlo. Extraiga la SIM, insértela en otro dispositivo y confirme que pide PIN. Compruebe desde fuera que la IP móvil del router no responde a conexiones entrantes.
10. Copia de seguridad y documentación: guarde la configuración final antes de desplegar
Cuando un router falla en campo, el tiempo hasta restablecer el servicio depende de si hay una copia de su configuración. Sin ella, hay que reconstruirla de memoria, con el riesgo de olvidar una regla de firewall o una VLAN.
Qué hacer. Cuando termine la configuración y las pruebas en banco, exporte el archivo de configuración y guárdelo cifrado, con su número de serie, versión de firmware y fecha. Anote en una ficha las direcciones IP, VLAN, reglas, claves y responsables. Almacene las contraseñas en el gestor corporativo, no en el archivo. Después, repita la exportación cada vez que modifique algo.
Por qué importa. Permite sustituir un equipo averiado por otro idéntico en minutos y acredita la configuración ante una auditoría.
Restablezca el router a valores de fábrica en banco.
Cargue la copia guardada.
Compruebe que reglas, VLAN y túneles funcionan.
Anote el resultado en la ficha.
Etiquete el equipo y precíntelo para el transporte.
Cómo verificarlo. Ejecute una restauración completa de prueba antes del despliegue. Una copia que nunca se ha restaurado es una suposición.
Conclusión
Imprima los diez puntos como hoja de pre-instalación y firme cada uno tras comprobarlo en banco, no después. Un router que sale del taller sin esa hoja completa no está listo, por urgente que sea la obra. Si busca equipos con VPN, firewall y gestión remota ya incorporados, puede consultar los routers industriales Teltonika y el asesoramiento técnico de Davantel antes de decidir el modelo.
Preguntas frecuentes
¿Qué ajustes de seguridad hay que configurar en un router industrial antes de instalarlo?
Cambie las credenciales de fábrica, actualice el firmware, cierre servicios y puertos innecesarios, restrinja la administración, configure el firewall, use VPN cifrada, segmente la red, active registros y alertas, y guarde una copia documentada de la configuración.
¿Cómo se actualiza el firmware de un router industrial de forma segura?
Descargue el archivo solo del sitio del fabricante, compruebe su hash si lo publica y cárguelo en banco con alimentación estable. Después reinicie, confirme la versión instalada y conserve la anterior como reserva por si debe volver atrás.
¿Es seguro gestionar routers industriales desde una plataforma en la nube?
Sí, si la plataforma exige autenticación fuerte, comunicaciones cifradas y permisos por usuario, y si el router mantiene su administración local cerrada. Revise quién tiene acceso y active el registro de cambios para poder auditarlos.
¿Cómo proteger el acceso remoto a un router industrial con VPN?
Cierre la administración en la WAN y acceda solo a través de un túnel IPsec u OpenVPN con certificados o claves largas. Limite lo que el túnel puede alcanzar con reglas de firewall y compruebe en el log los algoritmos negociados.
Artículos relacionados
Recomendaciones de seguridad para routers Teltonika Routers Teltonika Esta guía recorre las principales capas de protección del dispositivo: desde las mejores prácticas generales —como mantener el firmware actualizado, usar contraseñas complejas y deshabilitar servicios no utilizados— hasta recomendaciones avanzadas de reforzamiento, como la aplicación de listas blancas de IPs, el uso obligatorio de VPN para el acceso remoto y la configuración de tiempos de espera de sesión. El…
Gestión remota empresarial con RMS: características, capacidades y mejores prácticas Routers Teltonika Cuando un router se desconecta a 500 kilómetros de distancia, enviar un técnico se convierte en un gasto considerable. Los sistemas de gestión remota resuelven este problema centralizando la administración de redes distribuidas en tiendas, almacenes, vehículos o instalaciones de difícil acceso. En esta guía explicamos qué es Teltonika RMS y cómo combina RMS Management, RMS Connect y RMS VPN…