|
|
|
|
|
|
|
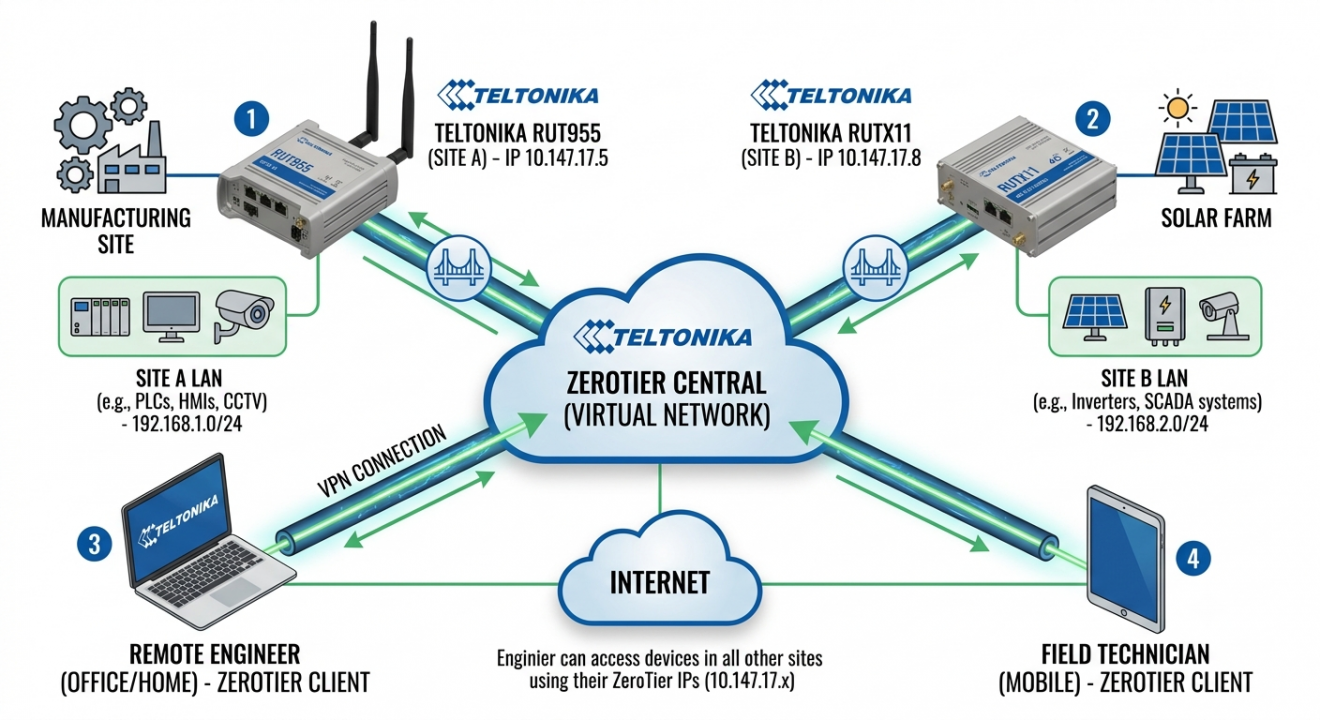
Resumen: ZeroTier One permite crear redes P2P seguras entre dispositivos heterogéneos. En esta guía veremos cómo crear la red en ZeroTier Central, instalar y configurar el paquete ZeroTier en routers Teltonika, autorizar nodos, exponer redes privadas mediante rutas gestionadas, configurar reenvío de puertos y montar un bridge Layer‑2 entre LANs.
|
Requisitos
- Cuenta en ZeroTier Central: https://my.zerotier.com/
- Dispositivo Teltonika con RUTOS y acceso al WebUI; paquete ZeroTier disponible (documentación probada con firmware 00.07.14).
- Acceso a los dispositivos que serán nodos (Windows, Android/iOS u otros).
1. Crear la red en ZeroTier
- Entrar en my.zerotier.com y crear una cuenta si no tienes.
- Ir a la pestaña Networks y pulsar Create a Network.
- Entrar en la red creada y copiar el Network ID (lo necesitarás luego).
- Configura la red como Private si deseas aprobar manualmente los nodos.
- En IPv4 Auto-Assign elige un rango privado (por ejemplo, 10.147.17.0/24 para este ejemplo).
2. Instalar ZeroTier en el router Teltonika
- Accede al WebUI del dispositivo Teltonika.
- Ve a Services → Package Manager y busca el paquete ZeroTier. Instálalo.
- Después, ve a Services → VPN → ZeroTier y crea una nueva instancia:
- Asigna un nombre personalizado a la configuración y pulsa Add.
- Activa la instancia (Enable instance).
- Pega el Network ID en el campo correspondiente.
- Activa Allow managed IP si quieres que ZeroTier asigne IPs gestionadas.
- Autoriza el nodo desde ZeroTier Central (ver sección “Node authorization”).
Verificar desde CLI
En el WebUI, ve a System → Maintenance → CLI y ejecuta:
|
zerotier-cli info
zerotier-cli get <networkID> ip
|
3. Añadir otros nodos (Windows / Android / iOS)
- Descarga e instala ZeroTier para Windows: https://www.zerotier.com/download/
- En la bandeja, click derecho sobre el icono → Join Network... → pegar Network ID → Join.
- Autorizar el nodo desde ZeroTier Central.
- Instala la app ZeroTier One desde la tienda correspondiente.
- Añade la red pulsando el + y pegando el Network ID. Activa la conexión y autoriza desde ZeroTier Central.
4. Autorizar nodos
Si la red es Private, debes autorizar cada miembro desde la sección Members en ZeroTier Central. Marca los nodos que quieres permitir y opcionalmente asigna un nombre/descripción para identificarlos.
|
5. Acceder a redes privadas detrás de un nodo (Managed Routes)
Ejemplo: el Teltonika actúa como gateway a la LAN 192.168.1.0/24 y su IP ZeroTier es 10.147.17.23.
|
- En ZeroTier Central, en la red, en Advanced → Managed Routes añade:
- Destination: 192.168.1.0/24
- Via: 10.147.17.23
- Esto enruta todo el bloque 192.168.1.0/24 a través de la IP ZeroTier del Teltonika, haciéndolo accesible al resto de nodos.
6. Reenvío de puertos (Port forwarding)
- En el WebUI del Teltonika: Network → Firewall → Port Forwards.
- Crear una regla: nombre, puerto externo, IP destino en la LAN y puerto interno.
- Habilitar la regla y pulsar Save & Apply.
Nota: si reenvías el puerto 80 (HTTP) podrías perder el acceso WebUI por ZeroTier; usa puertos alternativos para la administración remota.
|
7. Bridge (puente Layer‑2) entre LANs vía ZeroTier
Permite unir dos LANs como si estuvieran en el mismo segmento físico.
|
Router A (primer router)
- Servicios → VPN → ZeroTier → editar la instancia.
- En Bridge to seleccionar LAN (esto puentea la interfaz ZeroTier con la LAN del dispositivo).
- Guardar y aplicar.
Router B (segundo router)
- Configurar ZeroTier igual que en el primer router.
- En Network → LAN → Edit instance settings asignar una IP en la misma subred que el primer router (ej. 192.168.1.2) y desactivar DHCPv4 y DHCPv6.
- Guardar y aplicar.
Configuración en ZeroTier Central
- Habilitar Allow Ethernet Bridging para ambos dispositivos en la lista de miembros.
- Desactivar Auto-Assign from Range en Advanced (en bridging no hace falta IPs gestionadas por ZeroTier).
- Eliminar Managed IPs si quedaron asignadas.
- Añadir la ruta LAN (192.168.1.0/24) en Managed Routes apuntando al dispositivo puente.
Si todo está bien, deberías poder hacer ping entre hosts en LANs distintas a través de la red ZeroTier.
|
Consejos y buenas prácticas
- Usa redes Private para controlar qué nodos se unen.
- Asigna nombres descriptivos a los miembros (Teltonika‑Sede, Servidor‑Oficina, Telefono‑Juan, etc.).
- Evita conflictos de subred: cuando hagas bridging o añadas rutas gestionadas, asegúrate de que las subredes no se solapen con las de otros entornos.
- Para administración remota, evita usar puertos por defecto (80/443) expuestos a la red ZeroTier; emplea puertos alternativos y siempre autentica/limita por ACLs.
- Si necesitas capturar y depurar tráfico, en el Teltonika puedes usar herramientas o capturas PCAP desde la interfaz de gestión.
Referencias
|
Este documento ha sido generado a través de IA.
|
|
|
|
|
|
|
|
|
|
Una VPN independiente ofrece acceso remoto seguro, pero no basta para gestionar flotas de routers industriales en múltiples ubicaciones. Teltonika RMS va más allá: combina conectividad VPN con monitorización centralizada, actualizaciones de firmware, configuración por lotes y resolución de problemas a distancia, todo desde una sola plataforma. Mientras una VPN conecta tus dispositivos, RMS te permite supervisarlos, mantenerlos y escalarlos de forma eficiente. Descubre las diferencias clave entre ambas soluciones, cuándo necesitas cada una, y cómo RMS Management, RMS Connect, RMS VPN y RMS API forman un ecosistema completo para gestionar infraestructuras IoT industriales, de transporte, energía y comercio a gran escala.
|
|
|
|
|
|
|
|
|
|
|
|
Migrar el teléfono de emergencia del ascensor de la línea RTC a 4G/VoLTE o VoIP exige separar voz de emergencia, telemetría y gestión de flota. Analizamos cobertura, alimentación de respaldo, integración con el controlador y pruebas de aceptación con la pasarela Robustel EV8100, con ficha técnica y variantes para Europa.
|
|
|
|
|
|
|
|
|


